Если у тебя сайт с трафиком или растущий SaaS, ты наверняка уже сталкивался с тихой, но дорогой проблемой — ботами. Речь не только о классических атаках методом подбора, но и о скраперах, копирующих твой каталог, инструментах, эксплуатирующих твои эндпоинты, и краулерах, которые раздувают счёт за облако, не принося никакой пользы. В этой статье мы расскажем о конкретных мерах, которые помогут держать под контролем такой вредоносный трафик и не переплачивать за инфраструктуру.
Почему скрапинг и боты бьют по твоему кошельку
Автоматизированный трафик не всегда злонамерен, но когда это так, он напрямую влияет на твою прибыль. Каждый запрос расходует ресурсы: пропускную способность, процессорное время, обращения к базе данных, а часто и вызовы сторонних API, за которые ты платишь по факту использования.
Самые распространённые последствия:
- Раздутые счета за облако из-за всплесков трафика, которые не приносят дохода.
- Падение производительности для настоящих пользователей во время атак.
- Кража контента и цен, которые потом использует конкуренция.
- Мошенничество при регистрации и в формах с фейковыми аккаунтами.
Хорошо спроектированный бот способен создавать нагрузку, эквивалентную тысячам реальных пользователей, и ты можешь этого не замечать, пока не придёт счёт.
Определи, какой трафик нужно блокировать
Прежде чем применять технические меры, стоит разобраться, какие бывают боты. Не все из них — враги.
Хорошие, плохие и неопределённые боты
- Хорошие: Googlebot, Bingbot и другие легитимные краулеры, которые нужны тебе для SEO.
- Неопределённые: SEO-инструменты, агрегаторы или мониторинговые сервисы — они расходуют ресурсы, но могут быть полезны.
- Плохие: скраперы контента, боты для credential stuffing и краулеры, игнорирующие твой
robots.txt.
Как их распознать
Проверь логи и метрики на предмет подозрительных паттернов:
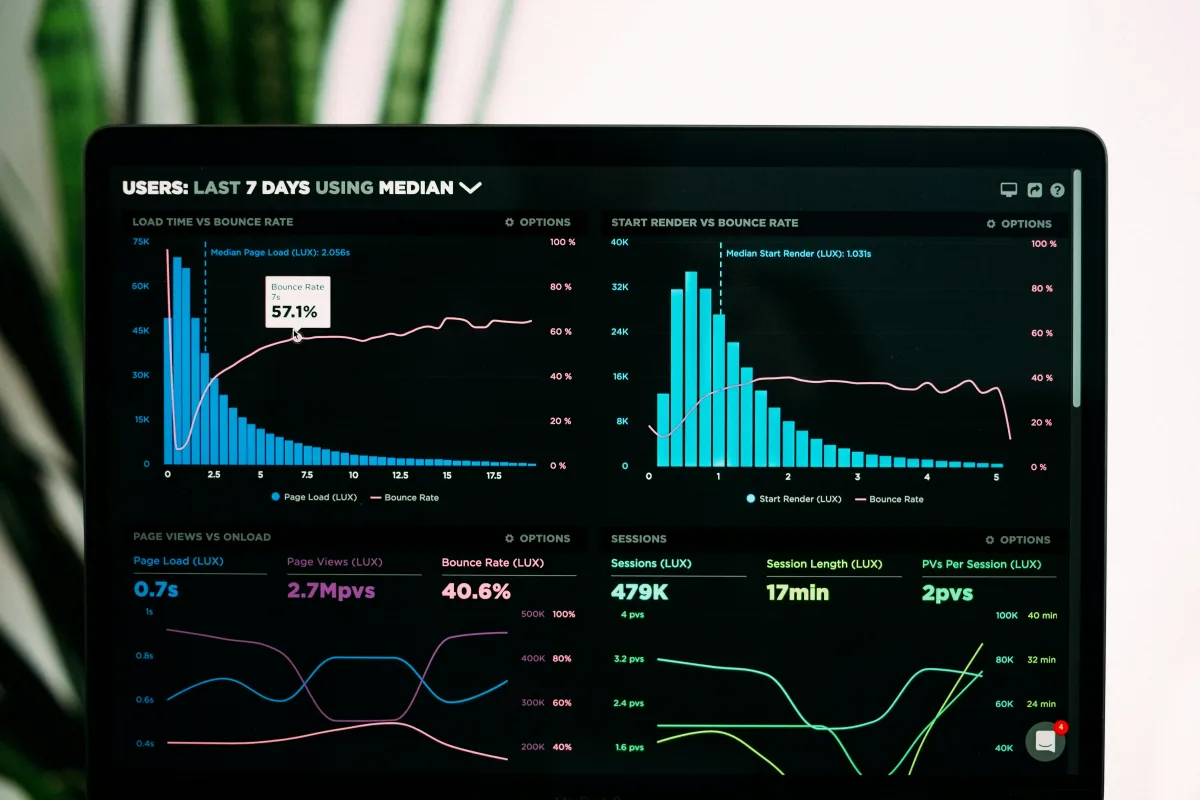
- Множество запросов с одного IP или диапазона за короткое время.
- Общие, пустые или подделанные user-agent'ы.
- Навигация без загрузки ресурсов (CSS, JS, изображений).
- Последовательные обращения к URL товаров или страницам пагинации.
- Полное отсутствие куки или выполнения JavaScript.
Практические меры для борьбы с ботами и скрапингом
Вот здесь мы переходим к делу. Лучше сочетать несколько уровней защиты, потому что ни одна мера сама по себе не даёт стопроцентной гарантии.
Уровень сети и CDN
Твоя первая линия защиты должна находиться как можно дальше от исходного сервера, чтобы вредоносный трафик даже не успевал расходовать твои ресурсы.
Ограничение частоты запросов (rate limiting)
Ограничивай количество запросов с одного IP за определённый промежуток времени. Это мера с лучшим соотношением затрат и результата. Её можно применить на уровне CDN, обратного прокси (Nginx, Cloudflare) или прямо в приложении.
WAF и правила брандмауэра
Web Application Firewall позволяет блокировать известные шаблоны атак, фильтровать по стране или репутации IP и применять отдельные правила к чувствительным маршрутам, например /login или твоим API.
Уровень приложения
Когда трафику удаётся пройти через сеть, приложение может применить более тонкие механизмы контроля.
Проверки и подтверждения
- Современная CAPTCHA (например, Turnstile или hCaptcha) в формах регистрации и входа, не создающая лишних неудобств для настоящих пользователей.
- JavaScript-испытания, требующие от клиента выполнить код перед получением контента.
- Honeypot-поля: скрытые поля в формах, которые заполняют только боты.
Аутентификация и контроль доступа к данным
Защищай эндпоинты, отдающие ценные данные, требуя авторизацию, токены с ограниченным сроком действия и квоты на пользователя. Если самый затратный в генерации контент доступен только после входа, ты уже сильно сузил поле для скрапинга.
Защитная архитектура backend
Снижение стоимости обработки запроса не менее важно, чем блокировка самих запросов. Эффективный эндпоинт лучше переносит всплески нагрузки.
- Агрессивно кешируй публичный контент с подходящим TTL.
- Используй пагинацию и ограничения объёма данных в каждом ответе.
- Избегай дорогих запросов без обязательных фильтров.
- Настрой оповещения о расходах и трафике, чтобы реагировать до того, как ситуация выйдет из-под контроля.
Сравнение методов
Чтобы наглядно оценить баланс между эффективностью, неудобством для пользователя и сложностью внедрения:
| Метод | Эффективность | Неудобство для пользователя | Сложность |
|---|---|---|---|
| Rate limiting | Высокая | Низкое | Низкая |
| WAF / сетевые правила | Высокая | Низкое | Средняя |
| Современная CAPTCHA | Средне-высокая | Среднее | Низкая |
| Honeypots | Средняя | Отсутствует | Низкая |
| Аутентификация + квоты | Высокая | Среднее | Средняя |
| Кеш + оптимизация | Косвенная | Отсутствует | Средняя |
Как расставить приоритеты и не запутаться
Внедрять всё сразу не нужно. Если нужно с чего-то начать, вот разумный порядок действий:
- Rate limiting на границе сети — самая быстрая победа.
- Оповещения о расходах и мониторинг трафика для полной видимости ситуации.
- Кеширование самого востребованного публичного контента.
- Защита форм с помощью honeypot-полей и CAPTCHA.
- WAF и продвинутые правила на основе выявленных паттернов.
Важный совет: замеряй показатели до и после каждого изменения. Без данных невозможно понять, блокируешь ли ты ботов или отталкиваешь платящих клиентов.
Ошибки, которые лучше не допускать
- Слишком жёсткая блокировка: агрессивные правила, задевающие настоящих пользователей или Googlebot и вредящие твоему SEO.
- Слепая вера в
robots.txt: вредоносные боты его игнорируют — это рекомендация, а не барьер. - Опора только на IP: злоумышленники легко меняют IP-адреса через резидентные прокси.
- Игнорирование ложных срабатываний: периодически проверяй, кого именно ты блокируешь.
Заключение
Защита сайта и SaaS от вредоносного скрапинга — это не поиск волшебной пули, а выстраивание нескольких уровней защиты, которые в совокупности делают атаку невыгодной. Хорошая новость в том, что многие из этих мер (rate limiting, кеширование, honeypot-поля) дешёвы во внедрении и сразу окупаются на счёте за инфраструктуру.
В FlowITeam мы помогаем студиям, магазинам и платформам анализировать трафик, выявлять ботов и проектировать архитектуры, которые выдерживают всплески нагрузки без резкого роста расходов. Если ты замечаешь, что счёт за облако растёт, а количество реальных пользователей — нет, скорее всего, у тебя уже есть проблема с ботами, которую стоит решить.
Часто задаваемые вопросы
Помогает ли файл robots.txt остановить агрессивный скрапинг?
Не надёжно. robots.txt — это рекомендация, которую соблюдают легитимные боты, например Googlebot, но злоумышленники его полностью игнорируют. Он помогает направлять «хороших» роботов, а не защищать тебя.
Может ли rate limiting навредить реальным пользователям?
Если настроить разумные пороги по IP или сессии, на обычных пользователях это почти не отразится. Главное — изучить типичное поведение твоей аудитории перед установкой лимитов и регулярно проверять ложные срабатывания.
Как понять, что рост счёта за облако связан с ботами?
Проверь логи и метрики: ищи всплески трафика с малого числа IP, подозрительные user-agent’ы и запросы, которые не загружают ресурсы и не выполняют JavaScript. Настройка алертов по расходам и трафику поможет заметить проблему раньше.